Содержание статьи
- Пятиэтапная методология проведения внутреннего расследования
- Интервью Wicklander-Zulawski
- Сетевой графовый анализ скрытых связей (Graph Link Analysis)
- Психофизиологические маркеры детекции сокрытия информации
- Структура криминалистического заключения
- Соблюдение регламентов GDPR при видеослежке за персоналом
- Взаимодействие с комплаенсом и регуляторами
- Ремедиация и модификация защитных контуров после инцидента
Внутренние расследования инцидентов информационной и физической безопасности в индустрии iGaming требуют от службы безопасности высочайшего профессионализма, глубокого владения инструментами цифровой криминалистики (Digital Forensics) и безупречного соблюдения правовых норм трудового законодательства и стандартов защиты персональных данных (GDPR). Любая процессуальная ошибка при сборе улик может привести к признанию доказательств недопустимыми в суде и встречным искам о защите чести и достоинства.
Рисунок 1. Коллегиальный разбор инцидента безопасности с участием криминалиста, юриста и пит-босса
Пятиэтапная методология проведения внутреннего расследования
Для исключения субъективизма и обеспечения максимальной полноты следственных действий служба безопасности действует по стандартизированному регламенту, состоящему из пяти последовательных фаз:
- Фаза 1: Триаж и регистрация инцидента (Intake & Triage): Поступление первичного сигнала тревоги (аномалия видеоаналитики, жалоба игрока, доклад супервайзера, срабатывание SIEM). Оценка материального ущерба и присвоение категории критичности инцидента.
- Фаза 2: Скрытый сбор доказательств (Covert Evidence Gathering): Выгрузка несжатых видеозаписей, анализ транзакционных логов, аудит прав СКУД и снятие криминалистических образов рабочих станций подозреваемых без уведомления фигурантов расследования.
- Фаза 3: Перекрестный анализ связей (Cross-Link Network Analysis): Выявление скрытых корреляций между сотрудниками студии и игроками (совпадающие номера телефонов родственников, общие IP-адреса, профили в социальных сетях, геопозиции).
- Фаза 4: Служебное интервьюирование (Investigative Interviews): Проведение структурированных бесед с подозреваемыми и свидетелями с аудио- и видеофиксацией в соответствии с международной методикой опроса Викмана (Wicklander-Zulawski Method).
- Фаза 5: Формирование отчета и комплаенс-действия (Case Closure & Remediation): Подготовка итогового криминалистического отчета (Final Forensic Report), принятие кадровых решений, передача материалов правоохранительным органам и устранение уязвимостей в бизнес-процессах.
| Этап расследования | Ключевой инструмент / Методика | Срок исполнения SLA | Результат этапа |
|---|---|---|---|
| Триаж инцидента | Матрица рисков CVSS / I-Risk | < 2 часов с момента сигнала | Карточка дела (Case Ticket) в Jira/ServiceNow |
| Сбор видеоулик | VMS Forensic Search, экспорт 60 FPS | < 12 часов | Опечатанный WORM-контейнер доказательств |
| Анализ связей | OSINT, Maltego, Graph Database (Neo4j) | 2-3 рабочих дня | Граф аффилированности участников синдиката |
| Интервьюирование | Методика Wicklander-Zulawski | В день отстранения от смены | Протокол опроса с личной подписью сотрудника |
| Итоговый отчет | ISO/IEC 27037 Compliance Report | До 5 рабочих дней | Заключение для совета директоров и полиции |
Интервью Wicklander-Zulawski
В отличие от жестких следственных допросов, агрессивное давление на сотрудника в корпоративной среде часто приводит к закрытию подозреваемого, ложным оговорам или немедленному обращению к адвокатам с жалобами на психологическое насилие. Служба безопасности iGaming применяет научно обоснованную бесконфронтационную технику Wicklander-Zulawski (WZ Method).
Интервьюер начинает диалог с рационализации и дедраматизации проступка, подчеркивая объективные трудности и внешние обстоятельства, побудившие сотрудника пойти на нарушение правил. В процессе беседы интервьюер не выкладывает все видеоулики сразу, а поэтапно задает проверочные вопросы, сверяя ответы с уже задокументированными поминутными таймкодами видеозаписи. Когда подозреваемый осознает полноту доказательной базы, интервьюер предлагает ему сотрудничество и добровольное письменное изложение обстоятельств сговора, что существенно облегчает возврат похищенных средств.
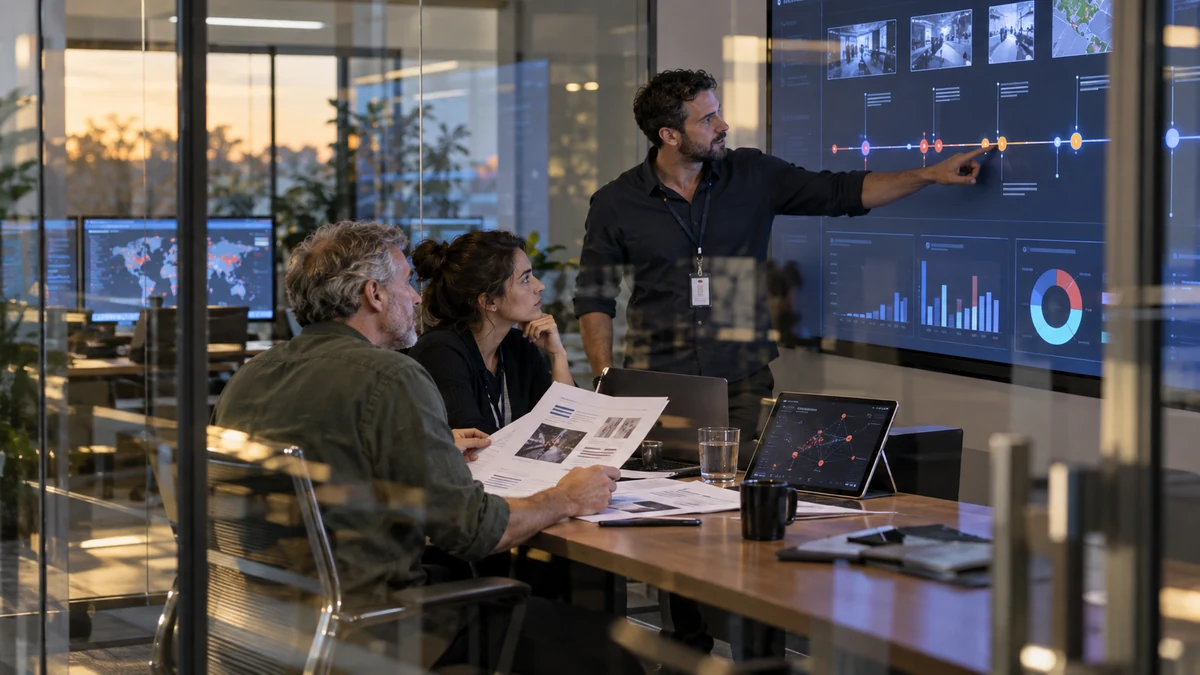
Рисунок 2. Модуль автоматизированного формирования отчетов безопасности с прикреплением видеофрагментов
Сетевой графовый анализ скрытых связей (Graph Link Analysis)
Организованные мошеннические синдикаты тщательно маскируют контакты с сотрудниками студии. Для вскрытия неочевидных цепочек связей аналитики безопасности применяют графовые аналитические движки (Neo4j / IBM i2 Analyst Notebook):
- В графовую базу загружаются сущности: сотрудники студии, их родственники, игроки платформы, банковские счета, IP-подсети, геолокации входов и устройства авторизации.
- Алгоритмы поиска кратчайших путей (Shortest Path) и выявления сообществ (Louvain Community Detection) выявляют скрытые кластеры: например, регулярное появление личного смартфона дилера и смартфона активного VIP-игрока на одной вышке сотовой связи в нерабочее время.
- Сопоставление данных подтверждает сговор даже при отсутствии прямых денежных переводов между фигурантами через банковскую систему.
Психофизиологические маркеры детекции сокрытия информации
В процессе опроса эксперты службы безопасности анализируют комплекс невербальных и паралингвистических реакций фигуранта, сопоставляя их с видеозаписями инцидента. Признаками умышленного сокрытия фактов являются:
- Латентность ответа: Аномальная задержка перед ответом на простые фактические вопросы («В какое время вы подошли к столу?»), превышающая 2.5 секунды, свидетельствующая о когнитивной нагрузке при конструировании ложной версии.
- Смена лингвистических паттернов: Резкий переход от первого лица («я взял колоду») к безличным конструкциям («колода была перемещена»), указывающий на психологическое дистанцирование от противоправного действия.
- Микромимическая асимметрия: Кратковременные (до 200 мс) выражения презрения или страха в момент упоминания конкретных сообщников из числа внешних игроков синдиката.
Структура криминалистического заключения
Официальный отчет о результатах служебного расследования (Forensic Investigation Report) формируется по строгому стандарту для обеспечения юридической силы в судах и регуляторных органах. Документ включает шесть обязательных разделов: резюме инцидента с оценкой ущерба, методология сбора цифровых доказательств (Chain of Custody), хронологическая реконструкция событий с раскадровкой видео, анализ финансовых и сетевых взаимосвязей фигурантов, протоколы опросов участников с транскрипцией аудиозаписей и заключение комиссии с рекомендациями по ремедиации защитных механизмов. Документ заверяется электронными подписями всех членов комиссии.
Соблюдение регламентов GDPR при видеослежке за персоналом
Применение скрытого видеонаблюдения, биометрического анализа лиц и перехвата сетевого трафика внутри студии находится под жестким регулированием европейского регламента защиты персональных данных (General Data Protection Regulation, GDPR) и решений Европейского суда по правам человека (в частности, прецеденты López Ribalda и Barbulescu):
Правовые условия легитимности видеоконтроля на рабочих местах
- Уведомление персонала (Transparency): Все сотрудники при подписании трудового договора письменно информируются о наличии систем непрерывного видеонаблюдения в игровых залах, чип-треях и зонах инспекции колод.
- Зоны абсолютной приватности (Sanctuary Areas): Установка любых камер видеонаблюдения в раздевалках, душевых, туалетных комнатах и зонах медицинского осмотра строго запрещена законом без исключений.
- Оценка воздействия на защиту данных (DPIA): Компания обязана провести формализованную процедуру Data Protection Impact Assessment, обосновывающую необходимость видеоаналитики для защиты законных интересов бизнеса (Legitimate Interest).
- Пропорциональность мер: Скрытое целевое наблюдение за конкретным сотрудником допускается только при наличии обоснованных подозрений в совершении преступления и на строго ограниченный период расследования.
Взаимодействие с комплаенсом и регуляторами
По завершении расследования служба безопасности передает материалы в департамент комплаенса для исполнения лицензионных требований регулятора (например, требования MGA о сообщении о подозрительных транзакциях Suspicious Transaction Reports - STR / SAR):
Если в ходе расследования подтверждается факт вывода преступных доходов через подставные учетные записи или сговор крупье, оператор обязан в течение 5 рабочих дней уведомить орган финансовой разведки (FIAU на Мальте, NCA в Великобритании). Несвоевременное информирование или попытка «замять» инцидент внутри компании влечет за собой многомиллионные штрафы для оператора и персональную дисквалификацию ключевых должностных лиц (Key Function Holders).
Ремедиация и модификация защитных контуров после инцидента
Главная цель расследования - не просто наказать виновных, но исключить повторение подобного инцидента в будущем. По итогам каждого закрытого дела проводится сессия ретроспективного анализа (Post-Incident Review, PIR):
- Выявляется корневая причина сбоя защиты (Root Cause Analysis): недостаточная оптическая плотность камер, «слепая зона» при смене дилеров, отсутствие двухфакторной авторизации в кассовом ПО.
- Формируется план корректирующих и предупреждающих действий (Corrective and Preventive Actions, CAPA) с назначением ответственных инженеров и жестких сроков устранения.
- Обновляются алгоритмы правил детекции в SIEM и модели видеоаналитики для автоматического распознавания нового выявленного вектора атаки в режиме реального времени.
