Содержание статьи
Классические системы контроля и управления доступом на базе низкочастотных бесконтактных карт EM-Marine (125 кГц) и базовых числовых PIN-кодов создают критическую брешь в периметре безопасности игровой индустрии. Несанкционированное клонирование пропусков портативными считывателями, систематическая передача бейджей коллегам и отсутствие верификации реального физического присутствия владельца приводят к несанкционированному проникновению в студийные комплексы Live Casino, кассовые хабы и серверные гермозоны.
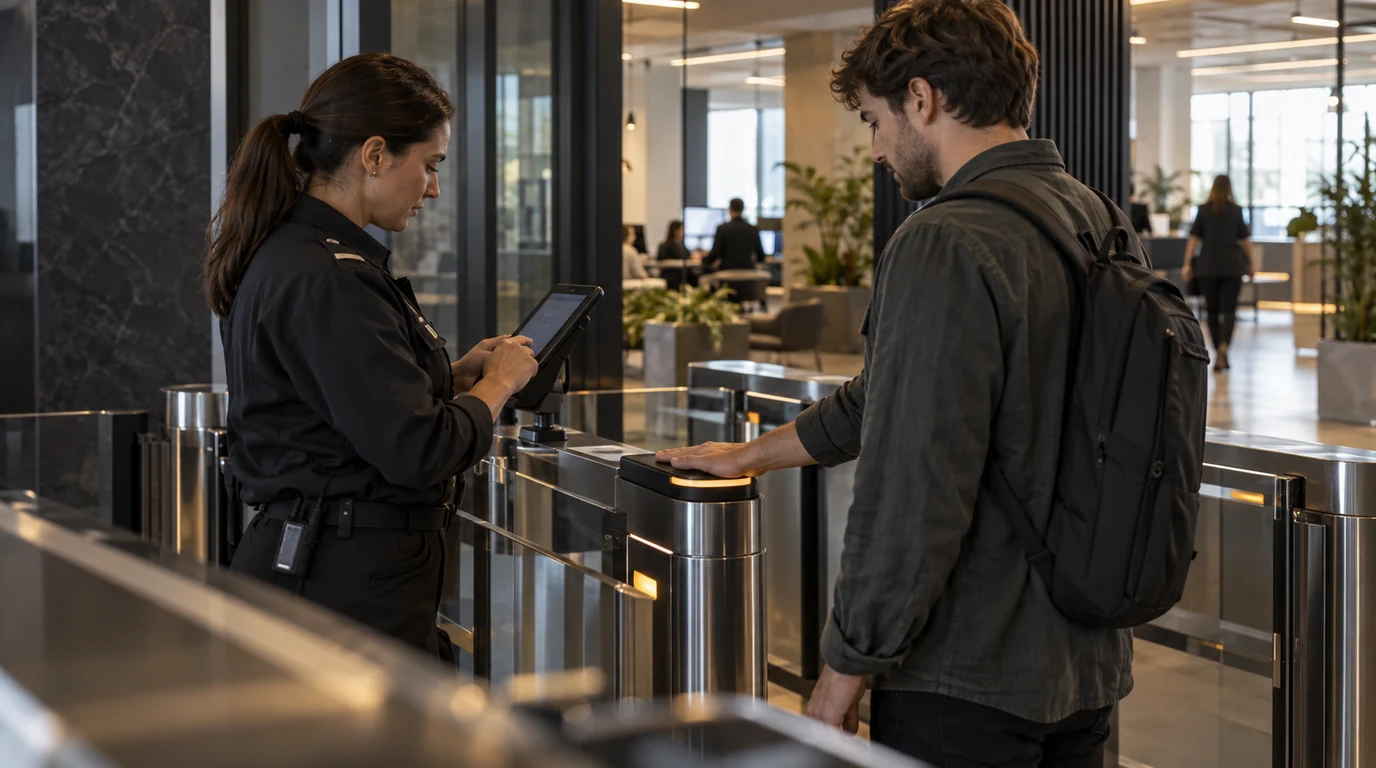
Рисунок 1. Терминал СКУД с инфракрасным датчиком живой ткани (Liveness Detection) на входе в студийный блок
Смарт-карты и протокол связи OSDP v2
Современный архитектурный стандарт СКУД в iGaming базируется на высокочастотных смарт-картах стандарта ISO/IEC 14443 Type A (MIFARE DESFire EV3). Обмен данными между чипом карты и считывателем осуществляется с обязательным аппаратным шифрованием по стандарту AES-128 или AES-256. Встроенная функция криптографической проверки расстояния (Proximity Check) исключает возможность ретрансляции радиосигнала через связку удаленных ретрансляторов (Relay Attack), блокируя атаку на физическом уровне.
Критическим элементом является замена устаревшего открытого интерфейса Wiegand на защищенный протокол OSDP v2 (Open Supervised Device Protocol, стандарт SIA v2.2) поверх интерфейса RS-485. Протокол OSDP задействует защищенный канал Secure Channel Protocol (SCP) с сессионными ключами шифрования AES-128, непрерывно контролирует физическую целостность линии передачи данных и делает невозможным перехват UID карты с помощью портативных хакерских снифферов, скрытно устанавливаемых за корпусом считывателя.
| Технология идентификации | Уровень устойчивости к взлому | Скорость верификации | Рекомендуемая зона внедрения |
|---|---|---|---|
| MIFARE DESFire EV3 + AES-128 | Высокий (аппаратная криптография) | < 180 мс | Входные турникеты офиса, общие коридоры |
| 3D Face Recognition + IR Liveness | Очень высокий (защита от фото и масок) | < 320 мс | Вход в студии Live Casino, кассовые узлы |
| Сканирование вен ладони (Palm Vein) | Максимальный (внутренняя биометрия) | < 450 мс | Серверные помещения, хранилища карт |
| Комбинированная (Карта + Биометрия + PIN) | Абсолютный (исключает единоличный саботаж) | < 1100 мс | Шлюзы гермозон, доступ к резервным копиям |
Мультиспектральная биометрия и Liveness Detection
Внедрение биометрических считывателей требует обязательного противодействия попыткам предъявления фальсифицированных биометрических образцов (Presentation Attacks). Злоумышленники могут использовать распечатанные фотографии сверхвысокого разрешения, воспроизведение видеопотока с экрана смартфона, объемные силиконовые и латексные маски или искусственные отпечатки пальцев из проводящего полимера.
Терминалы доступа iGaming-класса в обязательном порядке сертифицируются по международному стандарту ISO/IEC 30107-3 (уровень Presentation Attack Detection Level 2). Защита строится на комплексном аппаратном анализе параметров живой биологической ткани:
- Проекция структурированного инфракрасного паттерна: На лицо проецируется сетка из десятков тысяч невидимых ИК-точек, по смещению которых сопроцессор машинного зрения строит объемную топографическую 3D-модель черепа, выявляя плоские экраны и фотокарточки.
- Спектрофотометрический анализ отражения: Датчики анализируют спектр поглощения света на длинах волн 850 нм и 940 нм, безошибочно отделяя оптические свойства человеческой кожи с микрокапиллярным кровотоком от силикона, воска и фотобумаги.
- Термографический контроль: Тепловизионный микроболометрический сенсор фиксирует естественный температурный градиент лица человека (35.5-37.2 °C), отвергая неодушевленные макеты и маски.
- Бесконтактное считывание венозного рисунка ладони (Palm Vein): Сенсор в ближнем инфракрасном диапазоне визуализирует уникальную сосудистую сетку дезоксигенированного гемоглобина, находящуюся под кожным покровом. Данный биометрический признак невозможно украсть или сфотографировать дистанционно.
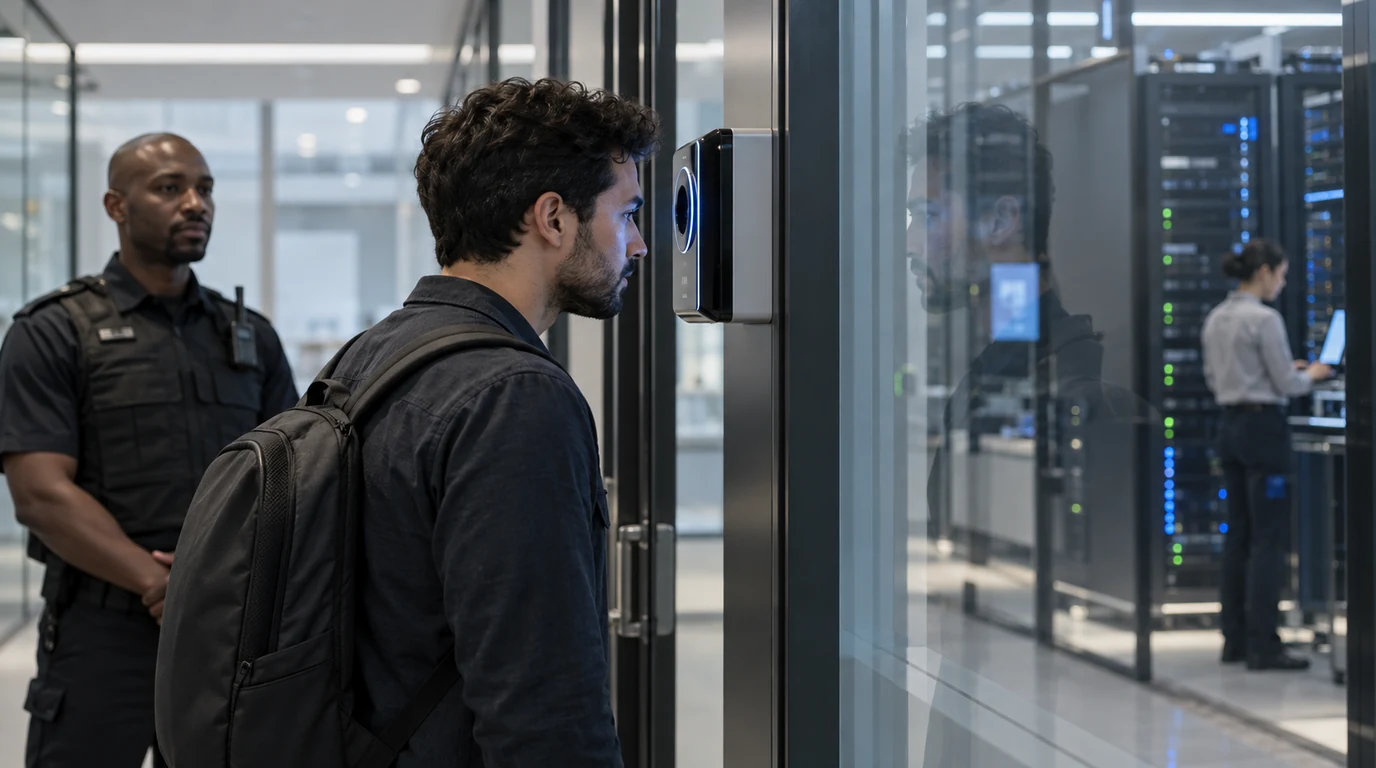
Рисунок 2. Бесконтактное считывание биометрических маркеров в шлюзовых кабинах повышенного уровня допуска
Инженерные решения против прохода следом (Anti-Tailgating)
Даже безупречный алгоритм биометрической верификации теряет эффективность, если авторизованный сотрудник механически придерживает дверь коллеге или за ним скрытно заходит посторонний человек. В зонах повышенной ответственности Live Casino внедряются моторизованные тамбур-шлюзы с весовыми платформами и стереоскопическими оптическими сенсорами контроля объема.
Технический алгоритм шлюзования повышенной безопасности
- Сотрудник прикладывает персональную карту DESFire EV3 к внешнему считывателю шлюза. Происходит разблокировка внешней входной двери.
- После входа сотрудника в кабину внешняя дверь герметично закрывается и механически блокируется электромагнитным замком с силой удержания не менее 1000 кгс.
- Встроенная в пол тензометрическая платформа измеряет суммарный вес вошедшего с точностью до 100 граммов, сверяя его с диапазоном, зарегистрированным в профиле СКУД. Одновременно потолочный 3D-датчик Time-of-Flight (ToF) сканирует пространство кабины на предмет наличия второго человека или габаритных посторонних предметов.
- Внутри кабины сотрудник проходит вторичную биометрическую идентификацию по венам ладони или радужной оболочке глаза. Только при совпадении всех параметров открывается внутренняя дверь в охраняемый сектор студии или серверной.
- При фиксации перевеса, обнаружении второго силуэта или ошибке биометрии обе двери немедленно блокируются, активируется звуковое оповещение и видеопоток с внутренней камеры кабины выводится на монитор дежурного офицера безопасности SOC.
Ролевая модель RBAC и синхронизация с кадровыми системами
Физический доступ должен являться прямым отражением должностных обязанностей и рабочего статуса сотрудника в текущий момент времени. Прямая интеграция контроллеров СКУД с корпоративной службой каталогов Active Directory / Azure AD через протокол SCIM (System for Cross-domain Identity Management) гарантирует, что изменение статуса учетной записи сотрудника в отделе кадров приводит к немедленному отзыву прав физического доступа на всех аппаратных контроллерах в течение не более 3 секунд.
Для дилеров и супервайзеров игровых столов применяется динамическое расписание смен (Dynamic Shift Access). Пропуск сотрудника дает право на вход в зону игровых столов строго за 15 минут до назначенного начала смены и блокируется через 10 минут после ее завершения. Любая попытка несанкционированного входа в студию во внерабочие часы регистрируется как нарушение операционной дисциплины и передается в службу внутреннего расследования.
| Категория персонала | Авторизованные зоны | Ограничения по времени | Обязательный фактор проверки |
|---|---|---|---|
| Крупье / Дилеры Live Casino | Раздевалки, комната отдыха, игровой зал столов | Строго по расписанию смен (+/- 15 мин) | Карта DESFire EV3 + 3D Face с Liveness |
| Пит-боссы / Супервайзеры | Игровой зал, комната инспекции реквизита | Рабочая смена + 60 минут на передачу столов | Карта + Face + PIN-код супервайзера |
| Служба шаффлинга и инспекции | Комната предтасования колод, хранилище карт | Круглосуточно по правилу двух лиц (Dual Custody) | Карта + Вены ладони двух сотрудников |
| Инженеры дата-центра | Кроссовые узлы, серверная гермозона | По подтвержденному тикету инцидента в Jira/ServiceNow | Карта + Вены ладони + подтверждение SOC |
Жизненный цикл учетных данных и ротация ключей
Основой криптографической устойчивости СКУД является защищенный жизненный цикл ключевой информации. Запись криптографических ключей в смарт-карты DESFire EV3 производится исключительно на специализированных станциях персонализации, изолированных от общей локальной сети предприятия. Генерация мастер-ключей (Card Master Key) осуществляется аппаратным модулем безопасности (Hardware Security Module, HSM), сертифицированным по стандарту FIPS 140-3 Level 3.
В СКУД настраивается обязательная процедура регулярной ротации сессионных ключей шифрования каналов связи OSDP SCP между контроллерами и оконечными считывателями. Если контроллер фиксирует более трех попыток передачи некорректных команд или потерю тактовой синхронизации по линии RS-485, канал немедленно блокируется с генерацией алерта аппаратной атаки на физический интерфейс. Каждые 90 суток проводится автоматический аудит неактивных пропусков: если идентификатор сотрудника не регистрировался в системе более 14 календарных дней, его права автоматически переводятся в статус заморозки (Suspended) до прохождения очной переаттестации в службе безопасности.
Синхронизация СКУД с центром видеонаблюдения
Высочайший уровень контроля достигается за счет бесшовной программной интеграции системы контроля доступа с платформой управления видеоданными (VMS, Video Management Software). Каждое событие поднесения идентификатора к считывателю порождает связанную транзакцию (Event-Video Binding), при которой в метаданные видеоархива записывается идентификатор сотрудника, его табельный номер и результат валидации.
На рабочих станциях операторов дежурной смены SOC активируется интерактивный режим фотоверификации (Live Badge Verification). При считывании пропуска на мониторе оператора мгновенно появляется всплывающее окно, отображающее архивную эталонную фотографию владельца карты рядом с живым видеопотоком с камеры входного турникета. Нейросетевой модуль видеоаналитики параллельно сравнивает геометрию лица в реальном времени с эталоном. При выявлении расхождения свыше 12% проход блокируется, а оператор получает тревожное уведомление о попытке передачи пропуска третьему лицу (Badge Swapping / Lending), что пресекает попытки проникновения посторонних под видом штатного персонала.
