Содержание статьи
- Стандарт ISO/IEC 27037 для доказательств
- Хранилища WORM и защита от саботажа
- Хеширование SHA-256 и штемпели RFC 3161
- Шифрование AES-256-GCM и модули HSM
- Носители архива: LTO-9 против Cloud WORM
- Протокол владения Chain of Custody
- Регламент верификации контрольных сумм и Data Scrubbing
- Чек-лист доказательного пакета для арбитров
- Резервное копирование и геораспределение
Видеозаписи инцидентов, журналы системных событий и биометрические архивы в iGaming-индустрии представляют собой критические юридические доказательства (Digital Forensic Evidence). В условиях судебных разбирательств с синдикатами мошенников, оспаривания многомиллионных выплат или проверок со стороны регуляторов (MGA, UKGC, AGCO), любая техническая неопределенность в происхождении видеофайла или подозрение на его модификацию приводит к безусловному отклонению улик арбитражем и вынесению решения в пользу истца.
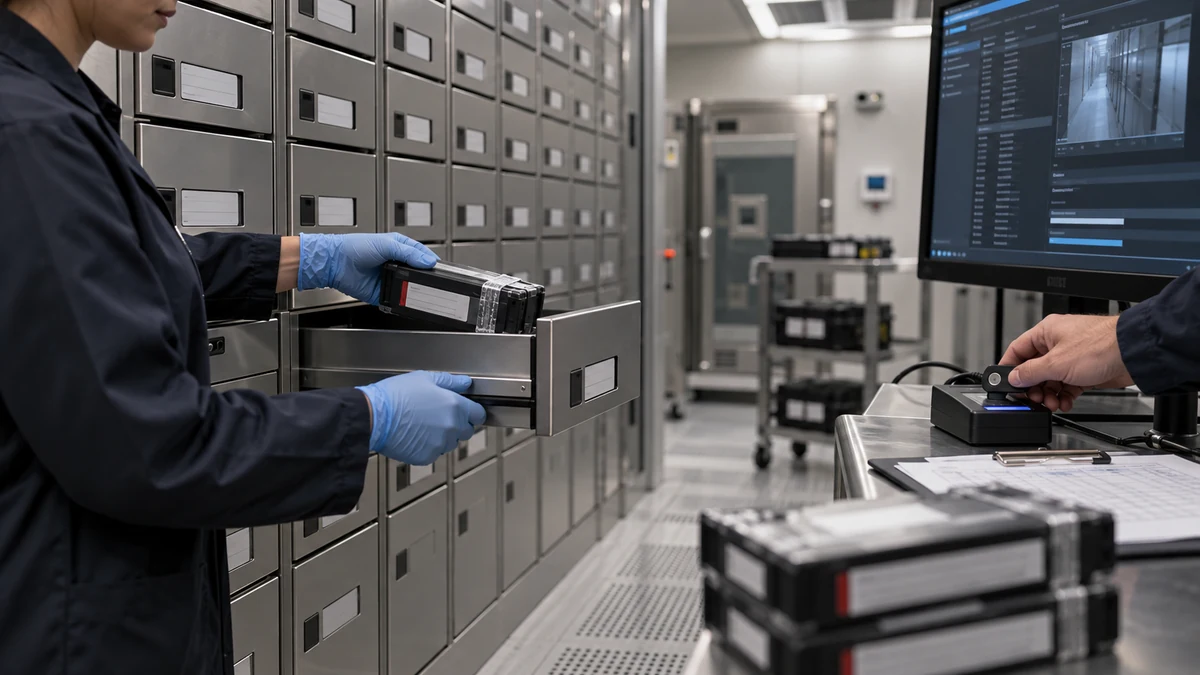
Рисунок 1. Архитектура криминалистического архивирования видеоданных на базе неизменяемых WORM-носителей
Стандарт ISO/IEC 27037 для доказательств
Процедура работы с цифровыми доказательствами в iGaming регламентируется международным стандартом ISO/IEC 27037:2012 («Руководство по идентификации, сбору, получению и сохранению цифровых доказательств»). Стандарт формулирует четыре базовых принципа криминалистической чистоты:
- Релевантность (Relevance): Извлечению подлежит полный объем данных, непосредственно связанных с инцидентом, включая непрерывный видеопоток за 5 минут до события и 5 минут после его окончания для фиксации общего контекста.
- Надежность (Reliability): Методы копирования и носители информации не должны вносить искажений, артефактов компрессии или изменений в исходные таймкоды и служебные заголовки контейнера видеофайла.
- Достаточность (Sufficiency): Объем доказательств должен позволять независимому техническому эксперту воспроизвести ход событий и прийти к идентичным выводам.
- Непрерывность владения (Chain of Custody): Полная документальная фиксация каждого перемещения, копирования, передачи и доступа к цифровому файлу от момента его создания до представления в суде.
| Этап работы с уликами | Требования ISO/IEC 27037 | Техническая реализация в iGaming | Контролирующий орган / Риск сбоя |
|---|---|---|---|
| Идентификация источника | Фиксация уникального ID сенсора и IP | Серийный номер камеры, MAC-адрес, порт свитча | Исключение подмены ракурса съемки |
| Сбор и извлечение | Битовое копирование без транскодирования | Raw Bitstream Export в контейнер MP4/MKV | Предотвращение потери опорных кадров |
| Хеширование и фиксация | Криптографическая контрольная сумма | Вычисление двойного хеша SHA-256 + SHA-3 | Исключение модификации битов видео |
| Долговременное хранение | Защита от перезаписи и стирания | WORM Storage (Write Once, Read Many) | Защита от саботажа со стороны инсайдеров |
Хранилища WORM и защита от саботажа
Обычные жесткие диски, сетевые хранилища NAS и стандартные облачные бакеты уязвимы для злонамеренного удаления или модификации данных со стороны системных администраторов, скомпрометированных учетных записей Ransomware-вымогателей или инсайдеров, замешанных в мошенничестве. Если скомпрометированный IT-директор может удалить видеозапись спорного раунда, система безопасности оператора признается несоответствующей требованиям регулятора.
Для архивации инцидентов применяются хранилища с технологией аппаратной блокировки записи WORM (Write Once, Read Many). В облачной инфраструктуре это реализуется через механизмы AWS S3 Object Lock (или Wasabi Compliance Storage) в строгом режиме Compliance Mode с удержанием Legal Hold. В данном режиме даже учетная запись Root владельца облачного аккаунта не имеет физической технической возможности удалить или переименовать файл доказательства до истечения установленного регулятором срока хранения (от 3 до 7 лет в зависимости от лицензии).
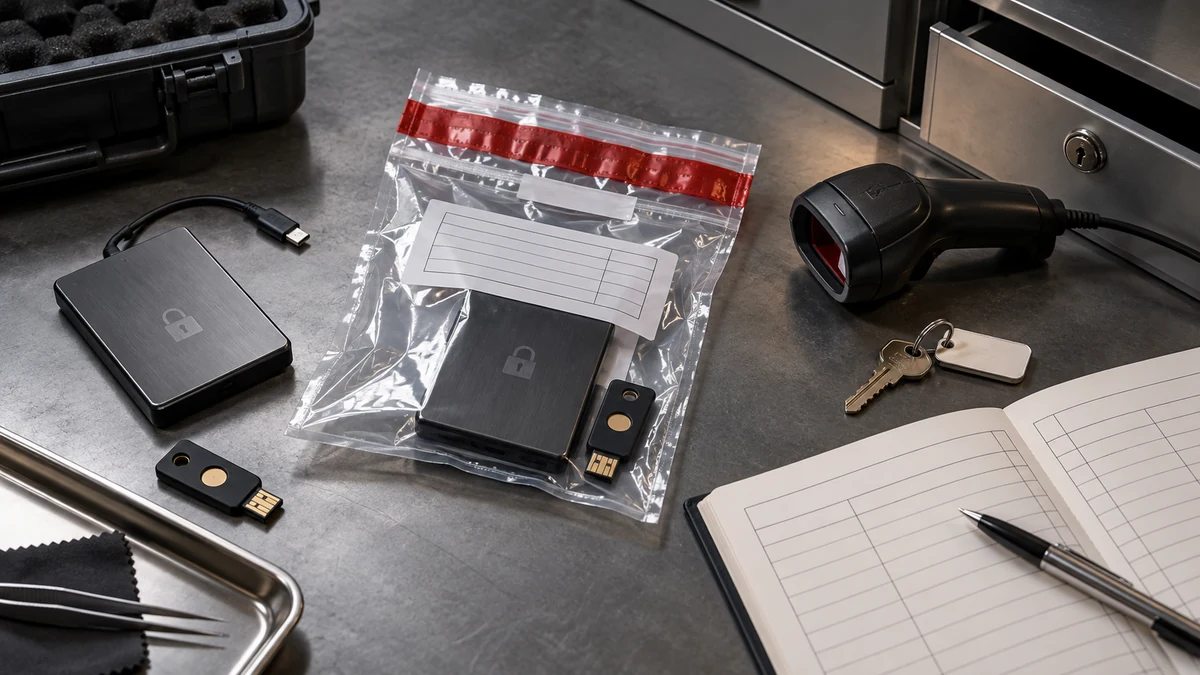
Рисунок 2. Неизменяемый журнал Chain of Custody с фиксацией каждого доступа и электронной подписью
Хеширование SHA-256 и штемпели RFC 3161
Чтобы гарантировать, что видеозапись не подверглась монтажу, генерации deepfake-манипуляций или покадровой коррекции, каждый экспортированный видеофайл опечатывается криптографическим отпечатком:
Непосредственно в процессе выгрузки из регистратора NVR вычислительный поток параллельно рассчитывает хеш-сумму видео по алгоритму SHA-256. Полученное 256-битное значение отправляется на независимый сервер штемпелевания доверенного времени (RFC 3161 Trusted Time-Stamping Authority, TSA). Сервер времени генерирует криптографический токен (Time-Stamp Token), математически объединяющий хеш видеофайла с официальным временем всемирной шкалы UTC, и подписывает его закрытым ключом корневого центра сертификации X.509.
Такой токен доказывает два фундаментальных факта: видеозапись существовала в неизменном виде в указанную секунду, и ни один бит информации не изменялся с момента наложения цифрового штемпеля.
Архитектура дерева Меркла (Merkle Tree Audit Log)
Для объединения миллионов записей в единый защищенный реестр применяется структура дерева Меркла:
- Хеши отдельных видеофрагментов и системных логов попарно объединяются в узлы более высокого порядка.
- Корневой хеш дерева (Merkle Root) ежесуточно фиксируется в публичном блокчейн-реестре или отправляется регулятору по защищенному протоколу.
- Это позволяет математически доказать отсутствие удаленных записей из середины архива без необходимости раскрытия конфиденциального содержания соседних видеозаписей.
Шифрование AES-256-GCM и модули HSM
Все экспортированные криминалистические контейнеры подлежат обязательному сквозному шифрованию в покое (Encryption at Rest) с использованием симметричного шифра AES-256 в режиме счетчика с аутентификацией Галуа (GCM). Данный режим обеспечивает одновременную конфиденциальность и аутентичность данных, гарантируя обнаружение малейшего повреждения шифротекста.
Ключи шифрования мастер-уровня (Master Key Encryption) генерируются и изолированно хранятся внутри специализированных аппаратных модулей безопасности (Hardware Security Module, HSM), сертифицированных по стандарту FIPS 140-3 Level 3. Доступ к мастер-ключу возможен только при одновременном приложении электронных смарт-карт минимум двух офицеров безопасности по схеме разделения секрета Шамира (M-of-N Quorum), что полностью исключает единоличную компрометацию архива инсайдером.
Носители архива: LTO-9 против Cloud WORM
При планировании долговременного хранения терабайтных видеоархивов служба безопасности оценивает компромиссы между физическими ленточными накопителями и неизменяемыми облачными хранилищами:
- Магнитные ленты LTO-9 WORM: Обладают гарантированным физическим сроком хранения свыше 30 лет без потребления электроэнергии на полке сейфа (Air-Gapped Storage). Стоимость хранения за терабайт минимальна, однако время извлечения архивного картриджа роботом-библиотекой составляет от 90 секунд до нескольких минут.
- Облачные бакеты S3 Glacier Flexible / Compliance: Обеспечивают мгновенный запуск криминалистического анализа через API из любой точки мира с 11 девятками надежности (99.999999999% Durability). Однако оператор несет постоянные операционные затраты OPEX и зависит от доступности международных магистральных интернет-каналов.
Протокол владения Chain of Custody
Криминалистическое досье инцидента сопровождается формализованным журналом Chain of Custody (CoC Form). Документ генерируется системой управления делами и содержит следующие непрерывные записи:
- Точный таймкод первичного экспорта данных и имя авторизованного инспектора безопасности, инициировавшего выгрузку.
- Хеш-сумма исходного видеофайла и контрольная сумма опечатанного криптоконтейнера.
- Журнал каждого факта копирования, перемещения на внешний носитель или воспроизведения на рабочей станции с указанием IP-адреса и цели просмотра.
- Акт передачи доказательств внешним сторонам (независимым арбитрам eCOGRA, юридическим консультантам, следователям полиции) с личными подписями передающей и принимающей стороны.
Регламент верификации контрольных сумм и Data Scrubbing
Для предотвращения незаметной деградации битов информации на магнитных и полупроводниковых носителях (Bit Rot / Silent Data Corruption) в архивном кластере реализован регламент непрерывной верификации данных Data Scrubbing. Фоновый сервис каждые 30 дней выполняет сквозное считывание всех видеоконтейнеров и сверку их фактического хеша с эталонным значением SHA-256, зафиксированным в токене TSA при экспорте. При обнаружении малейшего несоответствия поврежденный блок автоматически восстанавливается из географически удаленной реплики с отправкой алерта администратору архива.
Чек-лист доказательного пакета для арбитров
- Проверка непрерывности цепочки меток RFC 3161 без разрывов во времени.
- Верификация валидности сертификатов X.509 на момент подписания дела.
- Экспорт отчета о неизменяемости хранилища с фиксацией статуса Legal Hold.
- Формирование контрольного сопроводительного акта с перечнем всех хэшей файлов досье.
Резервное копирование и геораспределение
Потеря видеодоказательств вследствие пожара в ЦОД, затопления или аппаратного сбоя массива RAID расценивается регулятором как грубая халатность оператора, влекущая приостановку лицензии. Архитектура хранения криминалистических доказательств строится по правилу резервного копирования 3-2-1-1-0:
- Хранить не менее 3 копий критических данных.
- Использовать 2 различных типа физических носителей (например, высокоскоростной NVMe-массив для оперативного доступа и ленточная библиотека LTO-9 для глубокого архива).
- Размещать 1 копию на географически удаленной площадке в другой юрисдикции на расстоянии не менее 250 км от основной студии.
- Содержать 1 копию в изолированном неизменяемом хранилище (Air-Gapped / WORM).
- Обеспечить 0 ошибок в данных путем регулярного автоматического восстановления и проверки контрольных сумм каждые 30 дней.
